YEAR

2026年

【連載第8回】医療情報システムの安全管理に関するガイドライン第7.0版「システム運用編③」|ネットワーク・認証・ログ・外部攻撃対策を徹底解説

医療情報システムの安全性は、電子カルテやサーバにウイルス対策ソフトを導入するだけでは確保できません。 院内外を結ぶネットワーク、システムにログインする利用者の認証、アクセスログの記録と確認、サイバー攻撃を受けた際の遮断・隔離といった複数の対策を組み合わせる必要があります。 特に医療機関では、電子カルテ、医事会計システム、画像管理システム、検査システム、オンライン資格確認、クラウドサービス、リモート […]
【連載第7回】医療情報システム安全管理ガイドライン第7.0版「システム運用編②」|端末・サーバ・保守・バックアップを解説

医療情報システムの安全管理に関するガイドライン 第7.0版」を読み解く全12回連載。 第1回ではガイドライン全体の構成と読み方、第2回では経営管理編、第3回から第5回では企画管理編を取り上げ、第6回からはシステム運用編の解説に入りました。 今回の第7回は、「システム運用編②」として端末・サーバ・保守・バックアップを取り上げます。 医療情報システムを安全に運用するためには、ウイルス対策ソフトを導入し […]

【2026年8月最新】SCS評価制度の基本規程が公開|★3・★4の取得方法とセキュリティ専門家の役割が具体化

2026年8月28日、独立行政法人情報処理推進機構(IPA)は、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」について、新たに基本規程や関連規則を公開しました。 今回公開されたのは、単なる検討資料ではありません。 SCS評価制度全体の基本ルールを定める「SCS-100 基本規程」をはじめ、評価機関、技術検証事業者、研修事業者などに関する正式な制度文書です。 これにより、 […]

【連載第6回】医療情報システム安全管理ガイドライン第7.0版「システム運用編①」を解説|文書・リスク評価・情報管理

「医療情報システムの安全管理に関するガイドライン第7.0版」を読み解く全12回連載です。 これまでの連載では、経営層が判断すべき事項と、企画管理者が整備すべき方針・体制・規程・BCPなどを解説してきました。 今回の第6回からは、いよいよ「システム運用編」に入ります。 第6回のテーマは、次の内容です。 システム運用編①|文書・リスク評価・情報管理 企画管理編で決めた方針やルールを、ネットワーク構成図 […]

【連載第5回】医療情報システムの安全管理に関するガイドライン第7.0版|企画管理編③「点検・監査・BCP・認証管理」を解説

医療情報システムの安全管理では、規程や体制を整備しただけでは十分ではありません。 定めたルールが実際に守られているかを点検し、問題があれば改善すること、そしてサイバー攻撃やシステム障害が発生しても医療を継続できるように備えておくことが重要です。 また、電子カルテなどの医療情報システムでは、誰がどの情報にアクセスできるのか、誰が記録を入力・確定したのかを明確にしなければなりません。 本連載の第5回で […]

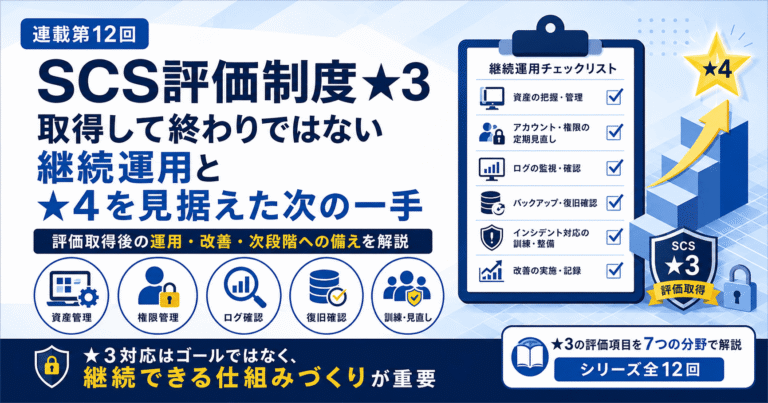
【SCS評価制度★3徹底解説・第12回】SCS評価制度★3対応は取得して終わりではない|継続運用と★4を見据えた次の一手

SCS評価制度★3の26項目を確認し、現在の対策状況を整理し、不足している対策を改善する。 必要な規程や台帳、手順書を整備し、自己評価を行い、セキュリティ専門家による確認を受ける。 ここまで進めることができれば、SCS評価制度★3への対応は大きく前進します。 しかし、本当に重要なのはその先です。 SCS評価制度★3は、評価を取得すること自体が最終目的ではありません。 サイバー攻撃の手法は変化します […]

【連載第4回】医療情報システム安全管理ガイドライン第7.0版「企画管理編②」|体制・人材・委託先・資産管理を解説

2026年6月、厚生労働省は「医療情報システムの安全管理に関するガイドライン 第7.0版」を公表しました。 本連載では、全12回にわたり、ガイドライン第7.0版の内容と、医療機関が実務として対応すべき事項を分かりやすく解説しています。 前回の連載第3回では、「企画管理編①」として、情報セキュリティ方針、管理体系、通常時・非常時の責任分界について整理しました。 今回の連載第4回では、方針や責任分界を […]

【SCS評価制度★3徹底解説 第11回】専門家確認では何を見られる?自己評価から確認・助言までの流れを実務目線で解説

SCS評価制度★3への対応を進め、26の評価項目に沿った対策を実施し、必要な文書や台帳、記録、証跡を整理した後に待っているのが、セキュリティ専門家による確認です。 SCS評価制度★3は、企業が自社だけで自己評価を行えば取得できる制度ではありません。 制度上、★3は「専門家確認付き自己評価」と位置付けられており、企業が実施した自己評価の内容について、制度上の要件を満たすセキュリティ専門家による確認・ […]

【連載第3回】医療情報システム安全管理ガイドライン第7.0版を読み解く|「企画管理編①」を解説―管理体系・方針・責任分界

「医療情報システムの安全管理に関するガイドライン第7.0版」を読み解く全12回連載。 第1回ではガイドライン全体の構成と読み方、第2回では「経営管理編」を取り上げ、理事長・院長などの経営層に求められる責任と判断について解説しました。 第3回からは、医療情報システムの安全管理を実務へ落とし込む企画管理編を複数回に分けて解説します。 今回取り上げるテーマは、次の3点です。 管理体系 情報セキュリティ方 […]

【SCS評価制度★3徹底解説・第10回】SCS評価制度★3では何を準備する?必要な規程・台帳・記録・証跡の整備方法

SCS評価制度★3への対応を進める中で、多くの企業が次に悩むのが、 「具体的に、どのような文書を作ればよいのか」 「規程を作成するだけで評価に対応できるのか」 「セキュリティ対策を実施していることを、どのように証明すればよいのか」 という問題ではないでしょうか。 前回の第9回では、SCS評価制度★3の26項目について、自社の現状とのギャップを確認し、優先順位を付けて対応を進める方法を解説しました。 […]