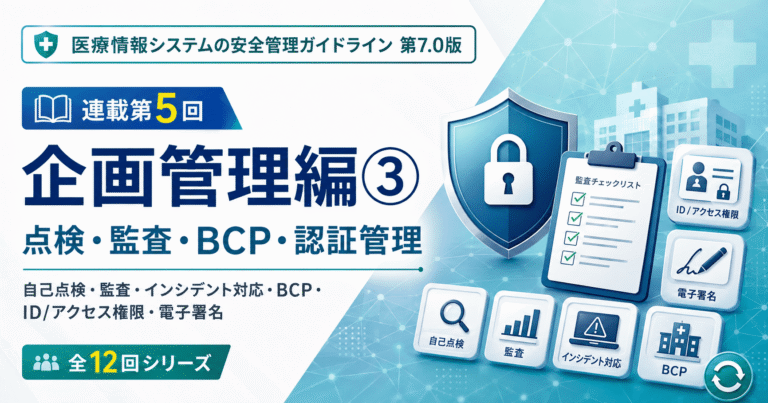
【連載第5回】医療情報システムの安全管理に関するガイドライン第7.0版|企画管理編③「点検・監査・BCP・認証管理」を解説
医療情報システムの安全管理では、規程や体制を整備しただけでは十分ではありません。 定めたルールが実際に守られているかを点検し、問題があれば改善すること、そしてサイバー攻撃やシステム障害が発生しても医療を継続できるように備えておくことが重要です。 また、電子カルテなどの医療情報システムでは、誰がどの情報にアクセスできるのか、誰が記録を入力・確定したのかを明確にしなければなりません。 本連載の第5回で […]