MONTH

2026年9月

【連載第12回・最終回】医療情報システム安全管理ガイドライン第7.0版への対応を定着させる方法|年間計画・自己点検・継続的改善

「医療情報システムの安全管理に関するガイドライン 第7.0版」を読み解く全12回連載。 これまで、ガイドラインの全体像、経営管理編、企画管理編、システム運用編、保守委託機関編、令和8年度版サイバーセキュリティ対策チェックリストを順番に解説してきました。 最終回となる今回は、これまで確認してきた内容を医療機関の実際の業務へ落とし込み、継続的に運用する方法を解説します。 ガイドラインやチェックリストへ […]
【連載第11回】医療情報システム安全管理ガイドライン第7.0版「チェックリスト実践①」|日常のシステム管理をどう進めるか

2026年6月、厚生労働省は「医療情報システムの安全管理に関するガイドライン 第7.0版」と「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」を公表しました。 本連載では、医療機関の経営層、事務長、医療情報システム安全管理責任者、システム担当者に向けて、ガイドライン第7.0版の内容を全12回で解説しています。 これまでの連載では、概説編、経営管理編、企画管理編、システム […]

【連載第10回】医療情報システム安全管理ガイドライン第7.0版への対応状況を確認する方法|自己点検・ギャップ分析・改善計画

「医療情報システムの安全管理に関するガイドライン第7.0版」を読み解く全12回連載です。 前回の第9回では、新たに設けられた「保守委託機関編」をもとに、専任のシステム担当者がいない小規模医療機関が取り組むべき安全管理について解説しました。 今回の第10回では、当初の連載計画に沿って、医療機関がガイドライン第7.0版への対応状況をどのように確認し、見つかった課題を実際の改善につなげるのかを解説します […]

【連載第9回】医療情報システムの安全管理に関するガイドライン第7.0版「保守委託機関編」|小規模医療機関は何をすればよいのか

「医療情報システムの安全管理に関するガイドライン 第7.0版」を読み解く全12回連載。 第1回ではガイドライン全体の構成と読み方、第2回では経営管理編、第3回から第5回では企画管理編、第6回から第8回ではシステム運用編を取り上げてきました。 今回の第9回は、当初の連載計画に沿って「保守委託機関編|小規模医療機関は何をすればよいのか」を解説します。 保守委託機関編は、専任のシステム担当者がいない診療 […]

厚労省が病院のサイバー対策を大幅強化へ|外部接続点の集約・専門人材活用で医療機関は何を準備すべきか

2026年9月7日、厚生労働省が病院のサイバーセキュリティ対策を総合的に強化する方針であることが報じられました。 報道によると、外部ネットワークとの接続箇所を集約する病院への助成、サイバー攻撃発生時の専門家による初動対応、専門人材と医療機関とのマッチング、職員研修への支援、特定機能病院への専門的なセキュリティ点検などが検討されています。 さらに、2027年度予算の概算要求では関連予算として137億 […]

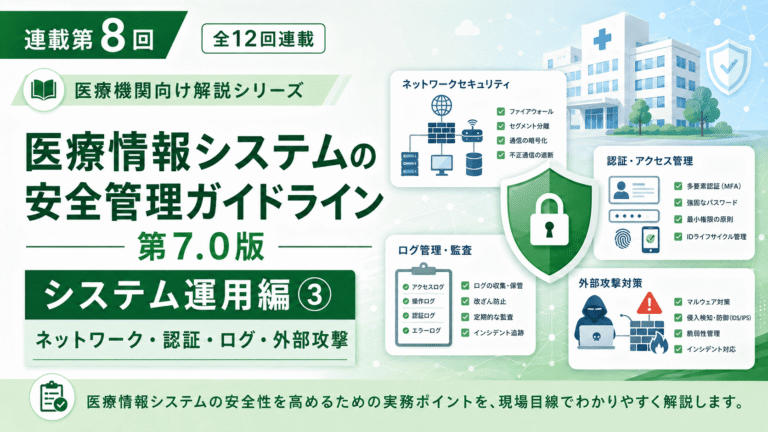
【連載第8回】医療情報システムの安全管理に関するガイドライン第7.0版「システム運用編③」|ネットワーク・認証・ログ・外部攻撃対策を徹底解説

医療情報システムの安全性は、電子カルテやサーバにウイルス対策ソフトを導入するだけでは確保できません。 院内外を結ぶネットワーク、システムにログインする利用者の認証、アクセスログの記録と確認、サイバー攻撃を受けた際の遮断・隔離といった複数の対策を組み合わせる必要があります。 特に医療機関では、電子カルテ、医事会計システム、画像管理システム、検査システム、オンライン資格確認、クラウドサービス、リモート […]

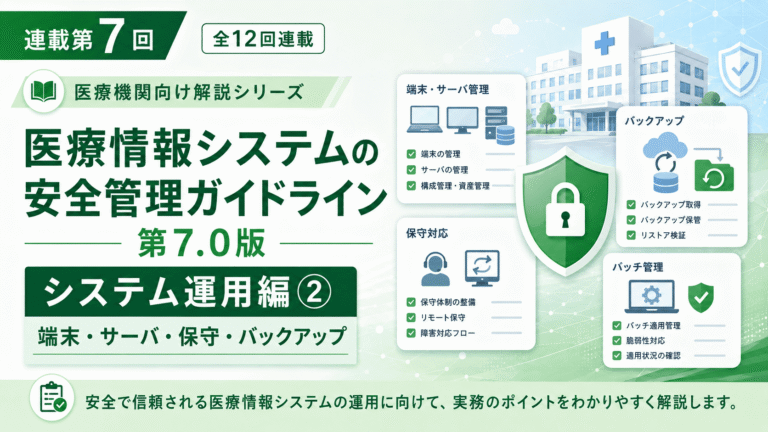
【連載第7回】医療情報システム安全管理ガイドライン第7.0版「システム運用編②」|端末・サーバ・保守・バックアップを解説

医療情報システムの安全管理に関するガイドライン 第7.0版」を読み解く全12回連載。 第1回ではガイドライン全体の構成と読み方、第2回では経営管理編、第3回から第5回では企画管理編を取り上げ、第6回からはシステム運用編の解説に入りました。 今回の第7回は、「システム運用編②」として端末・サーバ・保守・バックアップを取り上げます。 医療情報システムを安全に運用するためには、ウイルス対策ソフトを導入し […]