電子カルテのクラウド化、医療DX、生成AIの普及によって、日本の医療機関を取り巻くIT環境は大きく変わろうとしています。
一方で、医療機関へのランサムウェア攻撃や不正アクセスは継続して発生しており、電子カルテの停止や患者情報の漏えいなど、診療に深刻な影響を及ぼした事例もあります。
こうした状況の中、医療機関のシステム担当者は今後、何を優先して取り組むべきなのでしょうか。
結論から言えば、これからの医療機関では、従来の院内サーバやネットワークを中心とした管理だけでは不十分になります。
クラウド、外部委託先、医療機器、AI、職員の運用までを含めて管理し、万が一システムが停止しても安全な診療を継続できる体制が求められます。
本記事では、厚生労働省やJPCERT/CCなどの公表資料を参考に、2026年10月時点の医療機関のセキュリティ対策の実態を確認します。そのうえで、2030年に向けた変化を予測し、システム担当者が今から準備すべきことを具体的に解説します。
※Amazonのアソシエイトとして、株式会社クロイツは適格販売により収入を得ています。
1. 日本の医療機関のセキュリティ対策は実際どこまで進んでいるのか
2026年の厚生労働省調査から見える現実
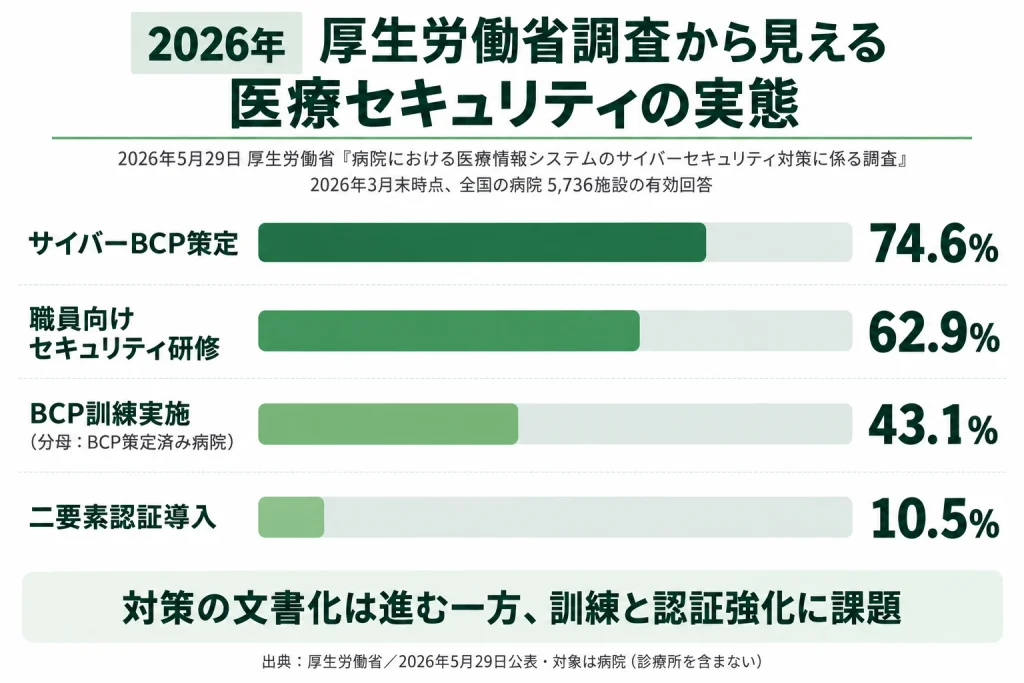
2026年5月29日、厚生労働省は「病院における医療情報システムのサイバーセキュリティ対策に係る調査」の結果を公表しました。
調査対象は全国8,102病院、有効回答は5,736施設で、回答率は70.8%でした。調査では2026年3月末時点の状況について回答を求めています。
主な結果は次のとおりです。
| 調査項目 | 実施割合 |
|---|---|
| 電子カルテを導入している病院 | 74.2% |
| 職員への情報セキュリティ研修 | 62.9% |
| サイバー攻撃を想定したBCPの策定 | 74.6% |
| BCPを策定した病院のうち訓練を実施 | 43.1% |
| 二要素認証の導入 | 約10.5% |
| 電子カルテ導入病院のオフラインバックアップ確保 | 77.5% |
出典:厚生労働省「病院における医療情報システムのサイバーセキュリティ対策に係る調査」
なお、これは回答した病院の集計結果であり、診療所を含む全国すべての医療機関の状況を示したものではありません。
数字を見ると、電子カルテの導入やBCPの策定は進んでいます。しかし、実際の運用状況まで確認すると、いくつかの問題が見えてきます。
情報システム担当者がいない病院も少なくない
今回の調査では、情報システム部門に所属する専任職員の人数は「0人」が最頻値でした。
ここでいう専任職員は、就業時間の5割以上を当該業務に従事する常勤職員です。
つまり、IT関連の業務を行う人が誰もいないという意味ではありません。事務職員などが兼務している病院も考えられます。
しかし、専任人材を確保することが難しい病院が多いという実態は読み取れます。
医療機関では、システム担当者が次のような幅広い業務を担当していることがあります。
-
電子カルテや医事会計システムの保守窓口
-
職員のパソコンやアカウントの管理
-
院内ネットワークやWi-Fiの管理
-
医療機器メーカーとの調整
-
システム障害時の問い合わせ対応
-
保健所の立入検査に向けた資料準備
-
セキュリティ対策チェックリストへの対応
これらの業務だけでも相当な負担です。
そこに、脆弱性情報の確認、外部接続の監視、インシデント対応、サイバーBCP、生成AIの利用管理などが加わってきます。
今後の医療DXによって、システム担当者が管理すべき対象はさらに増える可能性があります。
必要なのは、担当者にすべてを任せることではありません。
院内で判断する事項、外部委託先に任せる事項、経営層が責任を持つ事項を整理し、担当者に負荷が集中しない体制を構築することです。
責任者がいるだけで安全とは限らない
調査では、医療情報システム安全管理責任者を設置している病院が多い一方、その責任者の情報処理関連資格の保有割合は約16%でした。
資格の有無だけで専門性を判断することはできませんが、医療情報システムとセキュリティの双方を理解した人材を確保する難しさが表れています。
例えば、電子カルテベンダーから「VPN機器の更新が必要です」と連絡を受けた場合を考えてみてください。
システム担当者には、少なくとも次の判断が必要になります。
-
どの機器が更新対象なのか
-
脆弱性が悪用されている可能性はあるのか
-
外部からアクセスできる機器なのか
-
更新に伴って診療システムが停止するのか
-
更新できない場合、どのような代替策があるのか
-
費用と作業時期を誰が承認するのか
これらを担当者一人で判断することが難しい場合もあります。
だからこそ、日頃からベンダーや外部専門家との連携体制を整えておくことが重要です。
2. 医療機関への不正アクセスは、どこから侵入されるのか
電子カルテ本体だけが攻撃されるわけではない
医療機関へのサイバー攻撃というと、電子カルテのサーバに直接マルウェアが侵入するイメージを持つ方もいるかもしれません。
しかし、実際の攻撃では、電子カルテ以外の機器や外部接続経路が侵入口となるケースがあります。
例えば、過去の国内病院への攻撃では、保守用VPN装置の脆弱性や、委託先を通じた接続経路が問題となりました。
病院のネットワークには、電子カルテ以外にもさまざまなシステムが接続されています。
-
医事会計システム
-
PACS・画像管理システム
-
検査システム
-
調剤・薬剤管理システム
-
ナースコール
-
患者監視装置
-
医療機器の保守用通信設備
-
オンライン資格確認関連機器
-
外部委託業者のリモート保守環境
攻撃者にとっては、電子カルテ本体に侵入する必要はありません。
接続されている別の機器や、管理の不十分な経路から侵入できる場合があるためです。
システム担当者が確認したい「外部接続点」
外部接続点とは、院内ネットワークと院外のネットワークが接続される場所や経路です。
例えば、次のようなものが該当します。
| 外部接続の種類 | 主な確認事項 |
|---|---|
| VPN装置 | 機種、ファームウェア、脆弱性、認証方式 |
| リモート保守回線 | 利用業者、接続元、許可時間、ログ |
| クラウド電子カルテ | 認証方法、アクセス制限、端末管理 |
| 医療情報連携 | 接続先、認証・認可、送受信データ |
| 医療機器の遠隔保守 | 保守用機器、通信先、管理責任者 |
| 外部公開サーバ | 公開ポート、更新状況、管理画面 |
特に注意したいのは、長年利用している保守用回線です。
電子カルテや医療機器の導入時に設定され、その後、院内で管理状況を把握できていないものが残っている可能性があります。
業者側が管理しているため、安全性の確認をしていないという状況は避けなければなりません。
今確認したいこと
まず、ベンダーへ次の質問をしてみてください。
「院内ネットワークへ外部から接続できる経路は、現在いくつありますか?」
続けて、それぞれの機器、接続元、管理者、認証方法、最終更新日を確認します。
すべての回答がすぐに得られなくても構いません。
最初の段階では「何が分かっていて、何が分かっていないのか」を整理すること自体に意味があります。
なお、本番稼働中の医療機器やサーバに対する無断のポートスキャン、脆弱性診断、設定変更は避けてください。診療への影響やメーカーの保守条件を確認し、承認された範囲・時間帯で実施する必要があります。
3. 攻撃者によるAI利用で何が変わるのか
2026年10月、JPCERT/CCが攻撃者のAI利用を確認
2026年10月15日、JPCERT/CCは国内で相次いでいた不正アクセスに関する調査結果を公表しました。
調査では、攻撃者がAIを利用して既知の脆弱性を探索したり、API経由で攻撃を実施したりしていたことが確認されています。
出典:JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」
この事案が医療機関を直接標的としていたと確認されたわけではありません。
しかし、医療機関のセキュリティを考えるうえでも重要な動きです。
これまでは、攻撃者が組織の公開情報を調べ、利用しているシステムを特定し、脆弱性を探すまでに相応の手間が必要でした。
今後は、こうした調査や攻撃準備の一部がAIによって効率化される可能性があります。
例えば、インターネット上に公開されている機器の情報収集、既知脆弱性との照合、攻撃対象の絞り込みといった作業です。
その結果、これまでは攻撃対象として優先されにくかった中小病院や診療所についても、探索対象となる可能性があります。
「当院は小規模なので狙われない」という考えは、見直す必要があるでしょう。
攻撃者の視点で考えると、優先すべき対策が見えてくる
攻撃者は、必ずしも高度な技術を用いてシステムの防御を突破しようとするわけではありません。
より簡単に侵入できる経路があれば、そちらを利用することも考えられます。
例えば、公開VPN装置に既知の脆弱性が残っている場合です。
攻撃者は、その機器に接続可能かを調査し、悪用できる脆弱性があれば侵入を試みます。
また、職員の認証情報が流出している場合には、正規のアカウントを使用して不正にログインすることも考えられます。
したがって、攻撃者に侵入の機会を与えないためには、次の対策が重要になります。
-
不要な外部公開機器や接続経路を減らす。
-
外部公開機器の脆弱性を継続的に管理する。
-
多要素認証を導入し、認証情報だけで侵入されないようにする。
-
管理者権限を必要最小限に制限する。
-
侵入された場合でも、ネットワーク分離などで被害拡大を抑える。
-
不正な操作や通信を確認できるログを残す。
高度なセキュリティ製品を導入していても、こうした基本的な対策に問題があれば、侵入の機会を残してしまいます。
まずは、自院のシステム構成を攻撃者の視点から確認することが必要です。
4. クラウド型電子カルテの普及でセキュリティ対策はどう変わるのか
2030年に向けた国の電子カルテ普及計画
2026年9月、厚生労働省は「電子カルテ普及計画」を公表しました。
計画では、2028年度までに一定の対象条件を満たす200床以上の病院への電子カルテ普及率100%を目指すことや、2030年までの電子カルテ普及、地域拠点病院のセキュリティ対策強化などが示されています。
また、クラウドネイティブ型電子カルテの普及も重要な方向性として位置づけられています。
クラウド型電子カルテの普及によって、院内でサーバを管理する負担は軽減される可能性があります。
一方で、システム担当者が確認すべき項目は変化します。
クラウド型電子カルテなら安全というわけではない
クラウド型電子カルテでは、インフラの運用管理をベンダーが担当する場合があります。
しかし、それだけで医療機関側の責任がなくなるわけではありません。
例えば、次の項目です。
-
職員アカウントの発行・削除
-
アクセス権限の設定
-
院内端末の更新・管理
-
クラウドへの接続回線の管理
-
不審なアクセスの確認
-
システム障害時の診療継続
-
患者情報の取扱いルール
-
職員への情報セキュリティ教育
これらの責任を誰が負うかは、契約やシステム構成によって異なります。
特に注意したいのは、ベンダーとの責任分界です。
ベンダーとの責任分界が曖昧になっていないか
厚生労働省の2026年調査では、医療情報システムの契約における役割分担確認表について「知らない」が43.7%、「知っているが利用したことはない」が47.5%でした。
つまり、回答病院の9割以上が、この確認表を利用した経験がないか、そもそも知らない状況でした。
クラウド化が進めば、こうした責任分担の確認はさらに重要になります。
例えば、ベンダーとの間で次の事項を明確にしておく必要があります。
| 確認項目 | ベンダーへ質問したい内容 |
|---|---|
| セキュリティ更新 | OSやアプリケーションの更新は誰が行うのか |
| バックアップ | 保存場所、世代数、復旧方法はどうなっているか |
| アクセスログ | 何を記録し、医療機関へ提供できるか |
| アカウント管理 | ID発行・削除・権限設定の責任は誰にあるか |
| インシデント対応 | 不正アクセス時の連絡方法と対応時間は |
| システム障害 | 復旧目標、代替手段、連絡経路は |
| 契約終了時 | データの返還、移行、削除はどう実施するか |
| 再委託 | 外部事業者への再委託はあるか |
契約書やサービス仕様書に「適切なセキュリティ対策を実施する」と記載されているだけでは、具体的な役割が明らかになっていない場合があります。
実際に誰が何を行うのかを、書面で確認することが重要です。
電子カルテのクラウド移行時に確認したい5項目
クラウドへの移行を検討している医療機関では、少なくとも次の5項目を確認したいところです。
① 認証方法
多要素認証への対応状況を確認します。
医療情報システムの安全管理に関するガイドライン第7.0版では、二要素認証の導入に関する対象や移行時期が整理されています。
対象システムや経過措置など、最新の要件を確認して対応計画を立てる必要があります。
② ネットワークの接続構成
クラウドへの通信経路、院内ネットワークとの接続方法、外部公開機器の有無を確認します。
既存の医療機器や部門システムと連携する場合、クラウド移行後も院内ネットワークの管理は必要です。
③ 障害発生時の代替手段
インターネット回線が停止した場合、電子カルテを使用できるでしょうか。
クラウド事業者側で障害が発生した場合、過去の診療記録を閲覧する方法はあるでしょうか。
ネットワーク冗長化だけでなく、認証基盤やクラウドサービス自体の停止も想定する必要があります。
④ データの取得と復旧
バックアップの存在を確認するだけでは不十分です。
データをどのような形式で取得できるのか、復旧作業を誰が担当するのか、復旧までにどの程度の時間が必要なのかを確認します。
⑤ インシデント対応時の協力体制
不正アクセスが疑われる場合、医療機関側ではクラウド内部のログを自由に確認できないこともあります。
そのため、ログの提供条件や調査への協力体制を事前に決めておく必要があります。
こうした確認を移行前に実施することで、導入後の運用上の問題を減らすことができます。
5. 医療AIの普及によって増えるセキュリティ上の課題
医療現場でのAI利用は今後さらに広がる
医療AIというと、画像診断支援などを思い浮かべる方が多いかもしれません。
しかし、今後の医療現場で利用が拡大すると考えられるのは、診療業務や事務作業を支援するAIです。
例えば、診療記録の下書き、退院サマリの作成補助、会議録の作成、院内マニュアル検索などです。
こうした機能が電子カルテや院内業務システムへ組み込まれる可能性もあります。
ただし、AIの導入が進むことで、新しい情報セキュリティ上の課題も生まれます。
職員が外部の生成AIへ患者情報を入力していないか
特に注意したいのが、組織で承認されていない生成AIの利用です。
例えば、職員が退院サマリの作成を効率化するため、患者の診療情報を外部のAIサービスへ入力した場合を考えてみてください。
サービスによっては、入力情報が外部事業者のサーバに保存されたり、提供機能の改善などに利用されたりする場合があります。
実際の取扱いは、契約やサービス設定によって異なります。
必要なのは、AIを一律に禁止することではなく、安全に利用できる条件を整理することです。
具体的には、次の事項を確認します。
-
利用を許可するAIサービス
-
入力してよい情報と入力してはいけない情報
-
患者情報の匿名化・仮名化の扱い
-
入力データの保存期間
-
学習・二次利用の条件
-
外部委託・再委託の条件
-
利用ログの確認方法
-
AIが生成した文章を確認する責任者
患者情報を加工しただけで、必ず安全に外部サービスへ入力できるわけではありません。
他の情報と照合して個人を識別できる可能性や、契約・法令上の取扱いも考慮する必要があります。
電子カルテにAIが組み込まれた場合のリスク
今後は、AIが電子カルテや検査情報などを参照し、医療従事者の業務を支援する仕組みも広がると予想されます。
そこで重要になるのが、AIに与える権限です。
例えば、AIが院内文書を検索するだけであれば、参照対象の管理が中心になります。
しかし、AIが電子カルテに記録を書き込んだり、外部システムへ情報を送信したりする場合には、さらに厳格な制御が必要です。
外部から受信した文書に悪意ある指示が含まれるプロンプトインジェクションなども想定しなければなりません。
今後、医療機関ではAIの利便性だけでなく、アクセス権限、入力データ、出力内容、操作履歴を含む管理体制が必要になると考えられます。
6. ガイドライン第7.0版でシステム担当者が注目すべきこと
2026年6月、厚生労働省は「医療情報システムの安全管理に関するガイドライン第7.0版」を公表しました。
新たに「保守委託機関編」が設けられたことも、今回の改定の重要なポイントです。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン第7.0版」
医療機関のシステム担当者として、特に確認したいのは以下の領域です。
| 領域 | 確認したい内容 |
|---|---|
| 情報資産管理 | システム・機器・接続先の一覧があるか |
| 認証管理 | 利用者と管理者の権限が適切か |
| 脆弱性管理 | 更新対象を把握し、対応記録を残しているか |
| ネットワーク管理 | 外部接続点と通信経路を把握しているか |
| 委託先管理 | ベンダーとの責任分担が明確か |
| ログ管理 | 不正アクセス時に必要な記録があるか |
| BCP | 停止時の診療継続方法が決まっているか |
| 教育・訓練 | 職員が初動対応を理解しているか |
ガイドラインを読む際には、内容を確認するだけで終わらせないことが大切です。
自院で実施できている項目、改善が必要な項目、ベンダーへ確認する項目に分類し、対応期限と担当者を決めていく必要があります。
また、ガイドラインの自己点検と、実際のセキュリティ対策の有効性を確認することは同じではありません。
チェックリストを満たしていても、機器の設定ミスや更新漏れによって脆弱性が残っている可能性はあります。
そのため、文書の確認と技術的な確認を組み合わせることが重要です。
関連:医療情報システム安全管理ガイドライン第7.0版への対応状況を確認する方法|自己点検・ギャップ分析・改善計画
7. サイバーBCPは「策定済み」だけでは不十分
厚生労働省の調査では、サイバー攻撃を想定したBCPの策定率は74.6%でした。
一方、策定済みの病院で訓練を実施していた割合は43.1%にとどまっています。
BCPの文書は作成したものの、その内容に従って実際に対応できるかを確認していない病院があることが分かります。
ここで考えたいのが、電子カルテが停止した場合の診療継続です。
電子カルテが停止したとき、本当に診療を続けられるか
例えば、平日の午前10時、外来診療中に電子カルテへアクセスできなくなったとします。
このとき、システム担当者は何をすればよいでしょうか。
最初に、院内ネットワークの障害なのか、サーバの障害なのか、不正アクセスの可能性があるのかを確認する必要があります。
しかし、その間にも患者の診療は続いています。
現場では、患者情報の確認、薬剤情報の参照、検査結果の確認、処方など、さまざまな業務に影響が出ます。
システム担当者だけで判断できる問題ではありません。
病院として、いつ紙運用に切り替えるのか、どの診療を継続するのか、救急患者の受入れをどう判断するのかを決めておく必要があります。
机上訓練で確認したいこと
最初から大規模な訓練を行う必要はありません。
例えば、電子カルテが2日間使用できないという想定で、関係者が集まり、以下の項目を確認するだけでも課題が見えてきます。
-
障害の発見者は誰へ連絡するか。
-
診療継続の判断は誰が行うか。
-
紙運用への切り替えは誰が指示するか。
-
薬剤情報や検査結果はどのように確認するか。
-
ベンダーへ連絡する際、何を伝えるか。
-
患者や関係機関への説明は誰が担当するか。
-
復旧後、紙記録をどのように電子カルテへ反映するか。
重要なのは、訓練後に発見された問題を改善することです。
担当者が不明確な部分、代替手段が存在しない業務、復旧のために必要な情報が不足している部分を整理し、BCPへ反映していきます。
また、サイバー攻撃以外にも、クラウドサービスの障害、インターネット回線の停止、セキュリティ製品の誤作動などで診療システムが利用できなくなる場合があります。
BCPでは、攻撃の有無だけでなく、医療情報システムが利用できない状況そのものを想定することが重要です。
医療機関のIT-BCPを実務から学びたい方へ
実際の被害事例を踏まえ、医療機関のIT-BCPを詳しく学びたい方には、次の書籍も参考になります。
『医療機関のサイバー対策 患者と経営を守るIT-BCPと緊急対応ガイド』
大阪急性期・総合医療センター編著、ソフトウェア協会監修、メディカ出版、2025年。
実際にサイバー攻撃を受けた医療機関の事例をもとに、IT-BCP、緊急対応、院内教育、訓練などを解説した実務書です。
システム担当者だけでなく、事務長や看護部門などとBCPを検討する際にも参考になる内容です。
8. システム担当者が今から取り組むべき90日間の改善計画
セキュリティ対策の必要性を理解していても、日々の業務に追われ、なかなか実施できない医療機関は多いと思います。
そこで、専任のセキュリティ担当者を確保できない病院でも進められるよう、90日間の改善計画を考えてみます。
最初の30日:システム構成と管理状況を把握する
まずは、新しいセキュリティ製品の導入よりも現状確認を優先します。
主な確認対象は次のとおりです。
-
サーバ・端末・ネットワーク機器の一覧
-
OS、ソフトウェア、ファームウェアのバージョン
-
外部接続点とリモート保守回線
-
管理者アカウント
-
電子カルテと部門システムの接続関係
-
バックアップの保存先と取得状況
-
委託先と保守契約の一覧
-
障害発生時の連絡先
まずは情報を集め、分からない項目を整理することが目的です。
特にインターネットへ接続している機器や、外部からアクセス可能な機器については、優先して確認しましょう。
31〜60日:優先度の高い問題から改善する
現状把握ができたら、発見された問題に優先順位を付けます。
例えば、既知の重大な脆弱性が残る外部公開機器がある場合は、早急な対応が必要です。
一方、院内の限定されたネットワークで利用されている機器については、機器の重要性、外部との接続状況、更新による診療への影響などを考慮して対応を検討します。
改善例としては、次のものが考えられます。
-
不要な外部接続経路を停止する。
-
VPN装置などの更新をベンダーへ依頼する。
-
使用していないアカウントを削除する。
-
管理者権限を見直す。
-
多要素認証の導入計画を作成する。
-
バックアップの復元手順を確認する。
-
重要なログの保存状況を確認する。
なお、医療機器や医療情報システムの設定変更は、診療への影響を考慮し、事前にメーカーやベンダーとの調整を行ってください。
61〜90日:訓練と継続的な管理体制を整える
最後に、改善した内容を一時的なものにしないための仕組みを整えます。
例えば、次のような運用です。
| 頻度 | 実施する内容 |
|---|---|
| 毎月 | 重大な脆弱性情報と更新状況の確認 |
| 毎月 | 退職者・異動者のアカウント確認 |
| 毎月 | バックアップ・障害記録の確認 |
| 四半期 | 外部接続点・委託先の変更確認 |
| 半年 | 職員へのセキュリティ教育 |
| 年1回以上 | サイバーBCPの訓練・見直し |
| システム変更時 | 構成図、台帳、リスク評価の更新 |
これらは一例であり、実際の実施頻度は医療機関の規模、システム構成、リスク、適用される要件によって調整する必要があります。
重要なのは、確認した結果と改善状況を記録に残すことです。
そして、担当者が異動や退職をした場合でも、管理が継続できる状態を目指すことです。
ログの読み方や攻撃の痕跡を学びたい担当者へ
セキュリティ製品から警告が表示されても、何を確認すればよいか分からない場合があります。
そのような担当者には、ログや通信データを使った実践的な学習も役立ちます。
『実践サイバーセキュリティ入門講座 現場に残された痕跡からハッカーの攻撃を暴け』
林憲明著、SBクリエイティブ、2025年。
アクセスログ、通信データ、メモリ、ディスクなどを題材に、攻撃の痕跡を調査する考え方を学べる書籍です。
すべての病院担当者がフォレンジックを実施する必要はありませんが、ログの意味や攻撃の流れを理解しておくことは、外部専門家やベンダーとのやり取りにも役立ちます。
9. 2030年に向けて医療機関のセキュリティはどう変わるのか
ここからは、これまでの制度動向や攻撃事例を踏まえた予測です。
① 院内中心の管理から、クラウド・外部接続を含む管理へ
クラウド型電子カルテや医療情報連携の普及によって、医療情報を取り扱うシステムは院内だけで完結しなくなります。
今後は、クラウドサービス、外部委託先、院内端末、ネットワーク、医療機器を一体として管理する必要性が高まると考えられます。
② 脆弱性対策は一度きりの診断から継続管理へ
攻撃者によるAI利用が進めば、既知の脆弱性を持つ機器や外部公開サービスが、これまで以上に効率的に探索される可能性があります。
脆弱性診断を年に一度実施するだけでは、新たに公表される脆弱性への対応が追いつかない場合があります。
今後は、資産情報と脆弱性情報を結びつけ、更新や代替策の実施まで管理することが重要になるでしょう。
③ セキュリティの技術だけでなく、人と運用が重視される
高度なシステムを導入していても、職員が不審なメールを開いたり、不適切な方法で患者情報を取り扱ったりすれば、情報漏えいにつながる可能性があります。
また、委託先の作業やシステム変更が適切に管理されていない場合、技術的な対策が十分に機能しないこともあります。
今後は、システム担当者だけではなく、医師、看護師、事務職員、経営層、委託先事業者まで含めた管理が重要になると考えています。
④ 「攻撃を防ぐこと」と「診療を継続すること」の両立
サイバー攻撃は、すべて防げるとは限りません。
また、クラウドやネットワークの障害、セキュリティ製品の誤作動など、攻撃以外の原因でも医療情報システムは停止します。
そのため、今後の医療機関では、セキュリティ対策の実施状況に加え、障害発生時の診療継続能力も重要な評価対象になると予想します。
10. 医療機関のシステム担当者が抱える問題を、組織全体で解決するために
ここまで、医療機関を取り巻くセキュリティの現状と、今後必要になる対策について解説してきました。
しかし、実際の現場では、必要性を理解していても対応を進めることが難しい場合があります。
システム担当者が少ない、ベンダーへ確認しても技術的な説明が理解しにくい、経営層へ予算を説明することが難しいなど、さまざまな事情があるためです。
重要なのは、すべての問題をシステム担当者だけで解決しようとしないことです。
セキュリティ対策は、システム担当者だけが担う業務ではありません。
医療機関として必要な対策を判断し、予算を確保し、職員や外部委託先と協力しながら継続する必要があります。
株式会社クロイツが支援できること
株式会社クロイツでは、医療機関向けに、技術的な対策だけでなく、人や運用まで含めた情報セキュリティ支援を行っています。
攻撃者の視点から侵入経路や弱点を確認することに加え、現在の人員や予算、既存のシステム構成を踏まえて、実際に運用できる対策を重視しています。
主な支援内容は次のとおりです。
-
院内ネットワーク・外部接続点の確認
-
システム台帳・ネットワーク構成図の整備支援
-
脆弱性管理・セキュリティ点検
-
クラウドサービスや委託先との責任分界の確認
-
ガイドライン第7.0版への対応支援
-
職員向け情報セキュリティ教育
-
サイバーBCPの策定・机上訓練
-
インシデント発生時の初動対応支援
-
継続的なセキュリティ管理体制の構築
報告書を提出して終わるのではなく、医療機関の担当者と協力し、課題の整理から改善まで継続的に支援しています。
「院内の外部接続がどこまで把握できているか分からない」
「クラウド型電子カルテの導入にあたり、ベンダーの説明を確認してほしい」
「BCPは作成したが、実際に対応できるか不安がある」
こうした具体的な課題からご相談いただけます。
まとめ:2030年の医療セキュリティに向けて、今から準備すること
今後の日本の医療機関では、クラウド型電子カルテ、医療情報連携、生成AIなどの利用が広がり、情報システムの利便性が向上していくと考えられます。
一方、管理するシステムや接続先が増えれば、それに伴う新たなセキュリティリスクも発生します。
医療機関のシステム担当者にとって、今後重要になるのは、個別の製品や機器を管理するだけでなく、院内外のシステム全体を把握することです。
そのうえで、侵入経路の管理、認証・権限管理、脆弱性対応、バックアップ、職員教育、BCPを継続的に見直す必要があります。
2030年に向けて医療機関のIT環境は変わっていきますが、セキュリティ対策の基本となる考え方は変わりません。
それは、自院が保有する情報とシステムを把握し、リスクに応じた対策を実施し、問題が発生した際にも適切に対応できる体制を維持することです。
医療DXが進む今だからこそ、システムの導入だけに目を向けず、それを安全に運用する仕組みを整えていくことが重要なのです。
よくある質問
Q. クラウド型電子カルテであれば、医療機関側のセキュリティ対策は不要ですか?
不要にはなりません。クラウド事業者がサーバや基盤を管理する場合でも、職員のアカウント管理、院内端末、アクセス権限、職員教育、障害時の診療継続などは医療機関側に責任が残る場合があります。契約上の責任分界を確認することが重要です。
Q. 小規模病院でも多要素認証を導入する必要がありますか?
医療情報システムの安全管理に関するガイドライン第7.0版に基づき、対象システムや導入・更新時期、経過措置を確認して対応する必要があります。システム側が対応していない場合は、ベンダーと導入計画や代替的な安全管理策を検討してください。
Q. 医療機関で生成AIを利用することは危険ですか?
AIの利用自体が危険というわけではありません。患者情報を入力する場合の契約条件、情報の保存・利用方法、アクセス権限、出力内容の確認などが重要です。組織として利用を許可するサービスとルールを定める必要があります。
Q. 医療機関のサイバーBCPでは何を決めておくべきですか?
電子カルテ停止時の連絡体制、判断責任者、代替運用、優先する診療業務、患者情報の確認方法、復旧手順などを決めます。文書作成後は机上訓練などで実行可能性を確認することが重要です。
Q. 専任のセキュリティ担当者がいない場合、何から始めればよいですか?
まずは院内システムの台帳、ネットワーク構成、外部接続点、管理者アカウント、バックアップ、保守契約を整理することを推奨します。判断が難しい事項については、既存ベンダーや外部のセキュリティ専門家と役割を分担しながら進めることが現実的です。
参考資料
本記事は2026年10月時点の公表情報を基に執筆しています。制度の内容と将来予測は区別して記載しています。
Amazonのアソシエイトとして、株式会社クロイツは適格販売により収入を得ています。